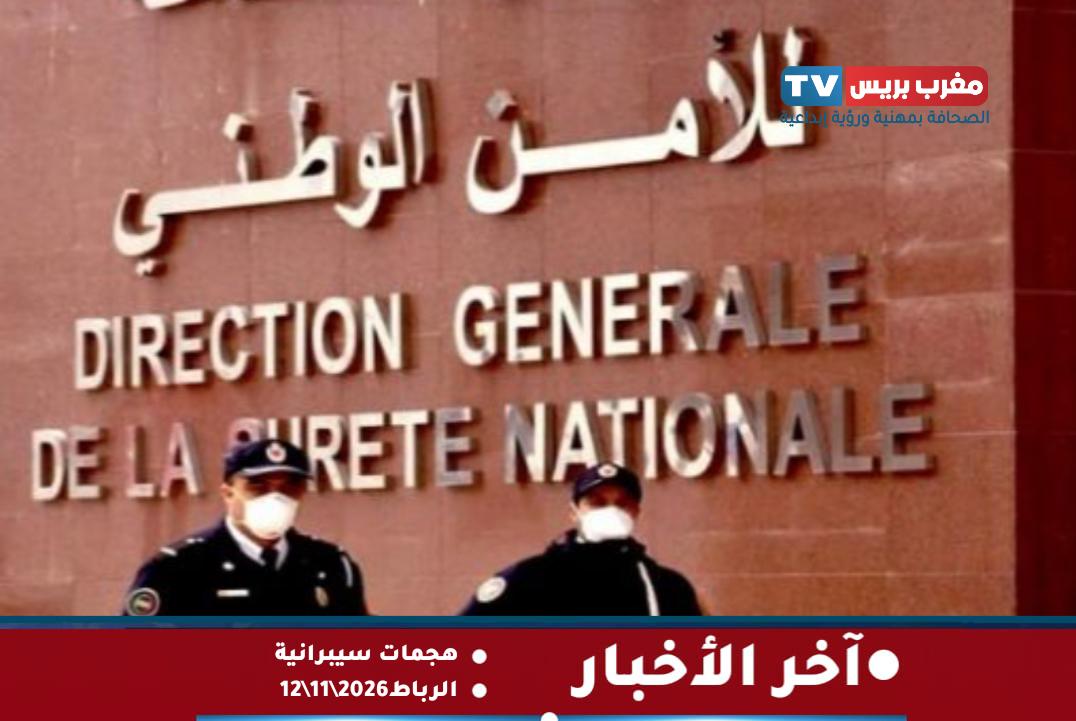
المديرية العامة لأمن نظم المعلومات تحذر من هجمات سيبرانية واسعة تستهدف مؤسسات بالمغرب

أصدرت المديرية العامة لأمن نظم المعلومات بالمغرب (DGSSI)، يوم الخميس 12 نوفمبر 2026، نشرة إنذارية للتحذير من حملة هجمات سيبرانية نشطة تستهدف لوحات التحكم السحابية لبرمجية “ConnectWise ScreenConnect” ومزودي الخدمات المعلوماتية المدارة (MSP).
واستند التحذير المغربي إلى إشعار أمني صادر عن شركة “ConnectWise”، كشف عن تعرض مزودي الخدمات المدارة الذين يعتمدون على النسخة السحابية من البرمجية لهجوم منسق. وأتاح الهجوم للمنفذين السيطرة على لوحات الإدارة الخاصة بما لا يقل عن 6 مزودين، وتمرير أوامر برمجية خبيثة خلال 90 دقيقة نحو نحو 288 حاسوب موزعة على 48 مؤسسة.
الخلفية التقنية ومسار الاختراق
أفادت البيانات التقنية بأن الهجمات ترتبط ببيئات عمل “ConnectWise ScreenConnect” التي تعتمد على إضافات خارجية من عائلة “RMM+”، وتحديدا خمس إضافات وهي:
Labtech Plus
RMM Plus
RMM+
RMM Plus Password Link
RMM+ Password Link
وقامت الشركة، ضمن إجراءاتها الاحترازية، بتعطيل هذه الإضافات في البيئات الخاضعة لصلاحيتها، مع التأكيد على أن مجرد تثبيت هذه الإضافات لا يمثل دليلا قاطعا على وقوع الاختراق.
وعلى مستوى التنفيذ، استغل المهاجمون خاصية “Run Command” المشروعة داخل البرنامج لنشر عميل ثان خاضع لسيطرتهم، مدعوم بأداة خبيثة تحمل اسم “SCKit”. وتعمل هذه الأداة على:
تثبيت عميل خبيث لضمان استمرارية الوصول عن بعد واستبدال العميل الأصلي.
إضافة استثناءات داخل برنامج الحماية “Microsoft Defender”.
توظيف أداة “AppLocker” لمنع تشغيل أدوات وأوامر المعالجة التي تطلقها فرق الدعم التقني.
جدولة مهمة باسم “TrapWatch” لتعزيز الاستمرارية، ومحاولة سرقة جلسات الإدارة بغرض الانتشار العرضي نحو وحدات تحكم تابعة لمزودين آخرين.
وأظهرت الملاحظات التقنية أن الهجمات ركزت على النسخ السحابية العاملة بالإصدارين “26.6.6.9747” و”26.7.6.9783″. ورجح الباحثون وجود علاقة محتملة بين هذه الحملة وثغرة مصادقة في الإضافة “RMM+” ضمن الإصدارين (1.0.31 و1.0.32)، تظهر في حال عدم ضبط المسؤول لمفتاح الوصول (access key)، مما يتيح قبول مفتاح فارغ.
وأكدت الشركة استمرار التحقيقات لتحديد نقطة الدخول الأولية والنطاق الكامل للهجوم، مشيرة إلى عدم رصد أي اختراق لبنيتها التحتية أو ثغرة في صلب برمجية “ScreenConnect” نفسها، مما يعني أن الاكتفاء بتحديث البرنامج لا يكفي لإزالة آثار الاختراق المحتمل.
حزمة التدابير الوقائية الموصى بها
دعت المديرية العامة لأمن نظم المعلومات المؤسسات المعنية ومزودي الخدمات إلى تطبيق مجموعة من الإجراءات العاجلة لتأمين أنظمتها:
دمج مؤشرات الاختراق (IOCs) المرفقة في النشرة ضمن أنظمة الكشف والحماية.
التحقق من وجود الإضافات الخمس المذكورة وتعطيلها على الفور، بما في ذلك في البيئات المحلية (On-Premises)، وعدم إعادة تفعيلها قبل صدور توجيهات جديدة من الشركة المطورة.
إلغاء الجلسات النشطة لوحدات التحكم، وتغيير كلمات المرور، وإبطال الرموز الرقمية (tokens) المرتبطة بالحسابات ومزودي الهوية.
حصر صلاحيات الوصول إلى وظيفتي “Run Command” و”Shared Toolbox” في أضيق نطاق من المسؤولين.
مراجعة سجلات التدقيق لرصد أي اتصالات غير اعتيادية أو تثبيت عملاء غير مصرح بهم، وتجنب استخدام “ScreenConnect” للوصول إلى أي جهاز يشتبه في اختراقه.
مركزة السجلات في أنظمة إدارة المعلومات والأحداث الأمنية (SIEM) لتفعيل التنبيهات عند تنفيذ أوامر على عدد غير معتاد من الأجهزة، والتحقق من تثبيت التحديثات المتعلقة بالثغرتين اللتين تناولتهما نشرات المديرية السابقة.